
A Google está a lançar lentamente várias alterações para os utilizadores do Gmail e do G Suite.
Algumas das alterações melhoram a usabilidade e a produtividade, enquanto outras destinam-se a maximizar a proteção dos dados e do utilizador. Algumas das novas opções de segurança devem ajudar os utilizadores corporativos a atender às necessidades de conformidade com o RGPD.

Novas funcionalidades de segurança do Gmail
O modo confidencial do Gmail permitirá aos utilizadores:
- Definir datas de expiração para emails ou revogar mensagens enviadas anteriormente.
- Acesso seguro ao conteúdo de e-mails exigindo que os destinatários insiram uma palavra-passe.
- Restringir a capacidade dos destinatários de encaminhar, copiar, baixar ou imprimir e-mails.
Estas novas funcionalidades serão possíveis porque os e-mails não são efetivamente descarregados e apresentados na INBOX dos destinatários, serão colocados numa página / janela separada na qual o seu conteúdo poderá ser visualizado.
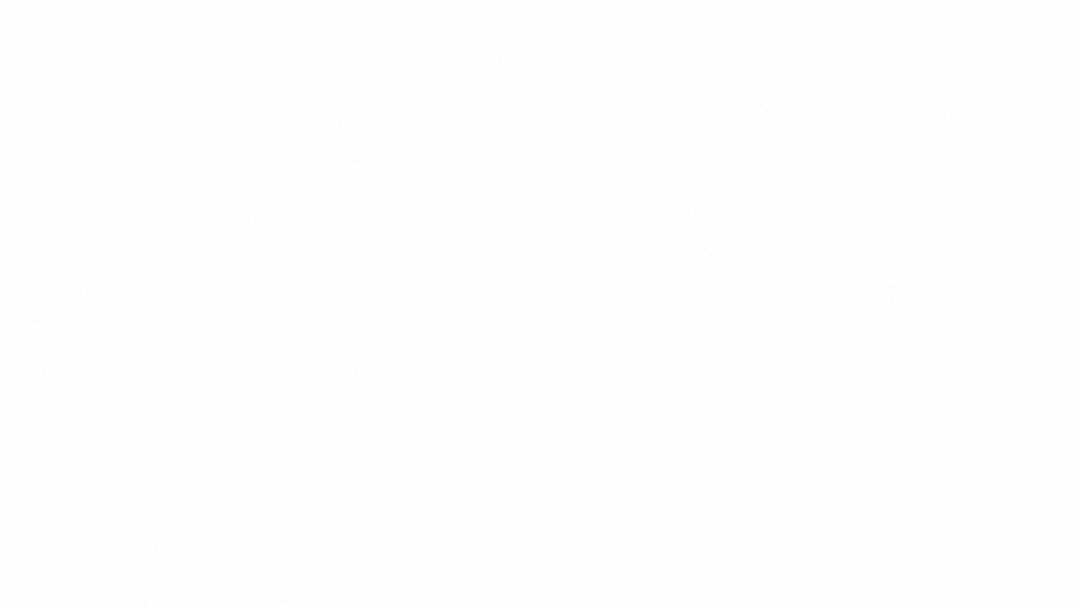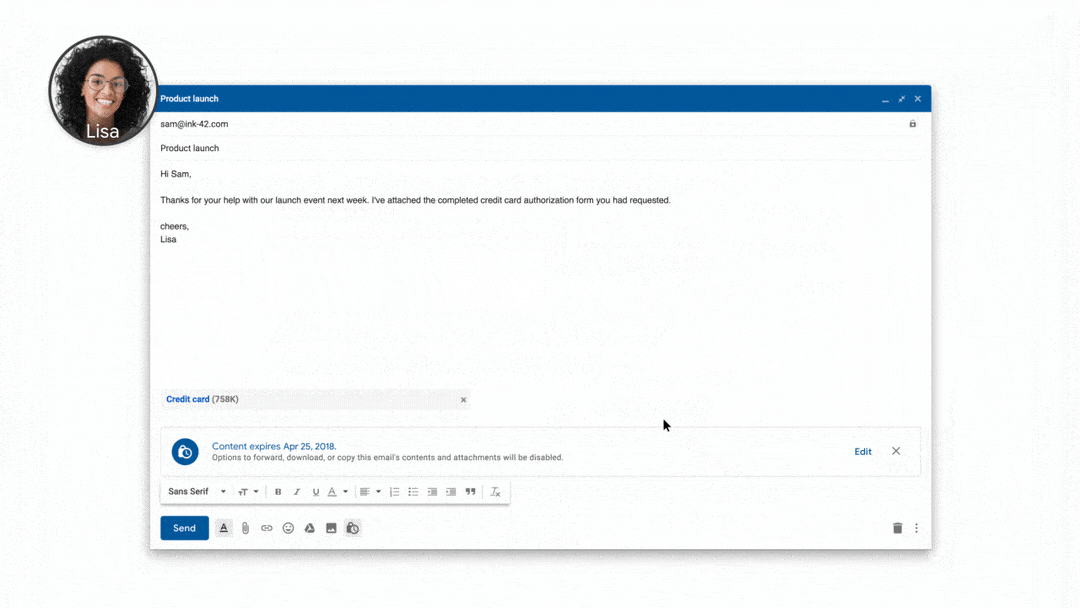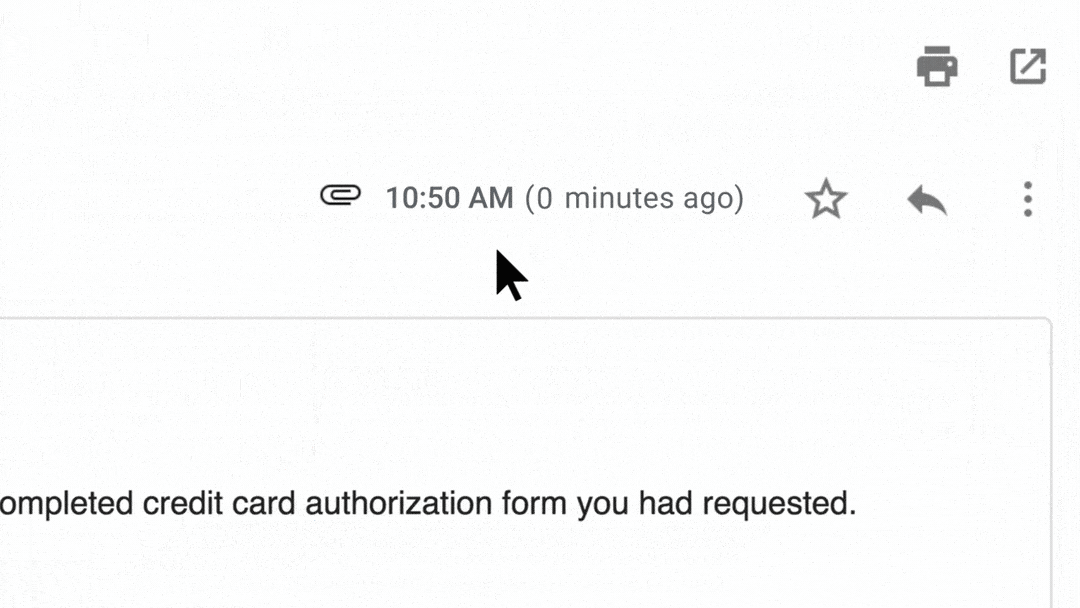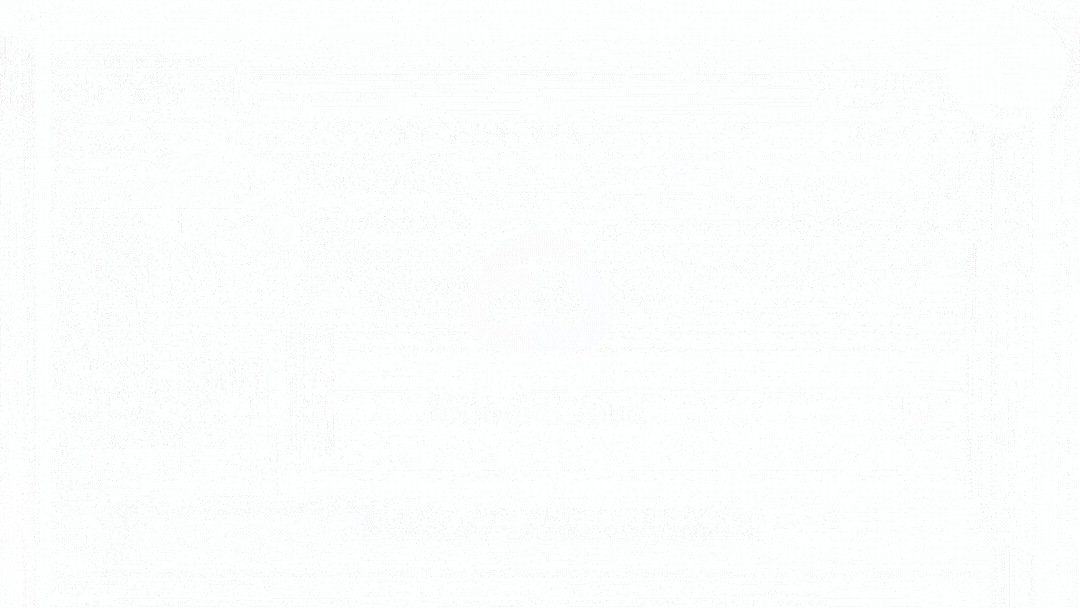
Estará também disponível a autenticação adicional (2FA) via mensagem de texto para visualizar o e-mail de forma a permitir uma maior proteção dos dados. Mesmo que a conta de e-mail do destinatário tenha sido comprometida durante o tempo de vida do email, o atacante não conseguiria visualizá-lo uma vez que necessitaria de um segundo fator de autenticação.
A incapacidade para encaminhar, copiar, descarregar ou imprimir e-mails deve reduzir o risco das informações confidenciais serem partilhadas acidentalmente com as pessoas erradas.
E, por fim, o Gmail apresentará novos avisos de segurança para e-mails suspeitos e que fornecerão instruções sobre quais ações o utilizador deve tomar para lidar com eles de forma mais adequada.

Disponibilidade
Essas opções estarão disponíveis para utilizadores do Gmail em breve. Elas podem ser ativadas ao selecionar “Experimentar o novo Gmail” nas configurações da sua conta.
Ver mais aqui.

Pedro Tavares is a professional in the field of information security working as an Ethical Hacker/Pentester, Malware Researcher and also a Security Evangelist. He is also a founding member at CSIRT.UBI and Editor-in-Chief of the security computer blog seguranca-informatica.pt.
In recent years he has invested in the field of information security, exploring and analyzing a wide range of topics, such as pentesting (Kali Linux), malware, exploitation, hacking, IoT and security in Active Directory networks. He is also Freelance Writer (Infosec. Resources Institute and Cyber Defense Magazine) and developer of the 0xSI_f33d – a feed that compiles phishing and malware campaigns targeting Portuguese citizens.
Read more here.