
Vivemos numa era digital onde somos constantemente bombardeados por ataques informáticos de diferentes naturezas no nosso dia-a-dia. O número de ataques tem crescido tanto a nível de volume como de sofisticação, e os indicadores de cibercrime em Portugal cresceram significativamente em 2020, mantendo a mesma direção no primeiro trimestre de 2021. Este crescimento apresenta uma correlação temporal com o período de confinamento social fruto da pandemia COVID-19.
De acordo com o gráfico da Figura 1, é percetível que o volume de phishing é mais significativo em contraste com o número de incidências de malware. Estes dados foram obtidos do 0xSI_f33d – um sistema que regista o número de campanhas de phishing e malware no ciberterritório português.
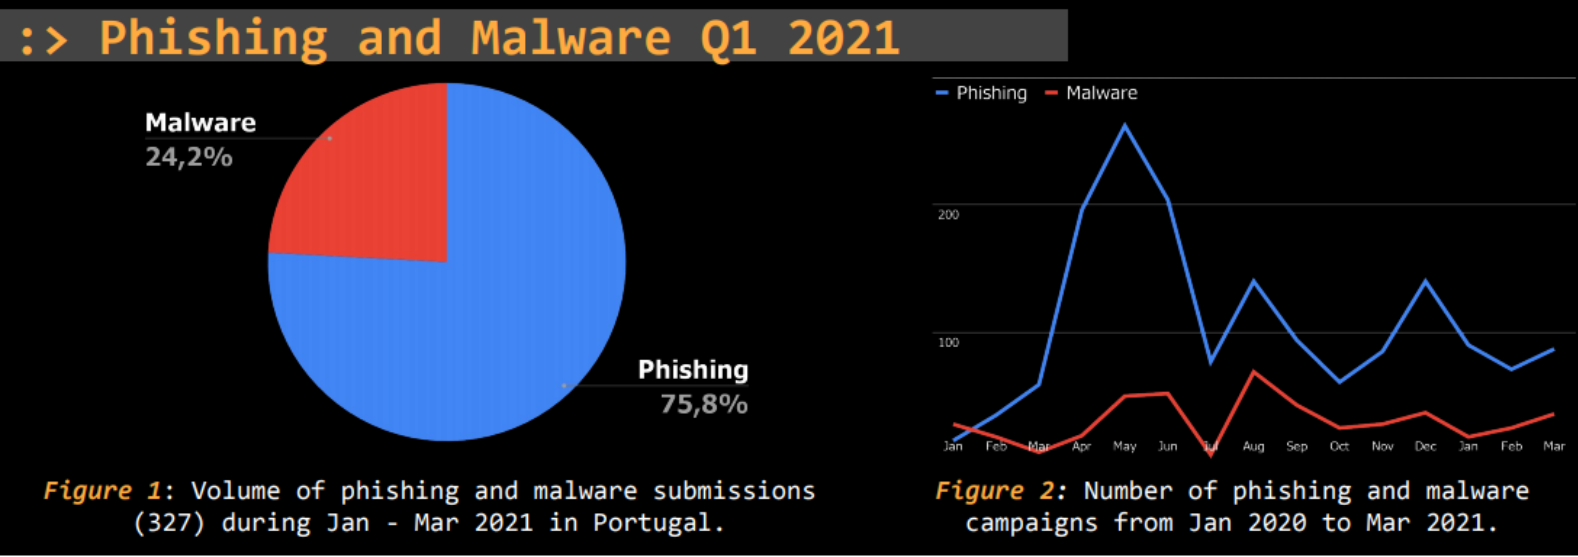
Figura 1: Volume de phishing e malware no Q1 2021 e gráfico anual de 2020 com o volume de phishing versus malware.
Como observado, os ataques de phishing lideram a tabela, com um pico muito significativo entre os meses de fevereiro e junho de 2020. Esta situação é esperada visto que durante esse período a sociedade ficou mais dependente de serviços digitais e a atividade maliciosa contra entidades e cidadãos acompanhou claramente esse comportamento. Também um outro pico pode ser visualizado durante os meses de novembro e dezembro, relacionados, seguramente, à época festiva do Natal e passagem do ano.
A matemática dos ataques
Olhando para a matemática dos números, o phishing é a ciberameaça mais relevante nos últimos trimestres, tendo uma taxa de 78% durante o ano de 2020 em relação ao número de casos relacionados com malware, com um total de 22% de incidentes registados em 2020.

Figura 2: Volume de incidentes de malware e phishing durante o ano 2020.
A tabela a seguir apresenta, em detalhe, o número de incidentes de phishing e malware agrupados de acordo com os últimos trimestres, Q1 2021, e Q1, Q2, Q3 e Q4 de 2020.

Tabela 1: Número de ciberataques nos últimos trimestres (Q1 – 2021, Q1, Q2, Q3 e Q4 de 2020).
É importante destacar o segundo trimestre de 2020 (Q2), onde foi registado um total de 783 incidentes – 662 referentes a campanhas de phishing e 121 relativos a disseminação de malware. Esse trimestre teve um claro destaque em relação aos restantes pelas razões já mencionadas: os mes de maior incidência do COVID-19.
Diz “stop” ao malware
Em geral, a disseminação de campanhas maliciosas é realizada através de email, utilizando uma URL maliciosa com um texto alvo, ou mesmo um ficheiro em anexo junto do email fraudulento. Através da utilização de um antivirus é possível proteger o seu computador contra ataques desta natureza e violações de segurança. A imagem abaixo apresenta uma notificação emitida por um antivírus ao bloquear uma URL fraudulenta em tempo real – e como isso pode ser bem útil para travar esse tipo de ameaças.
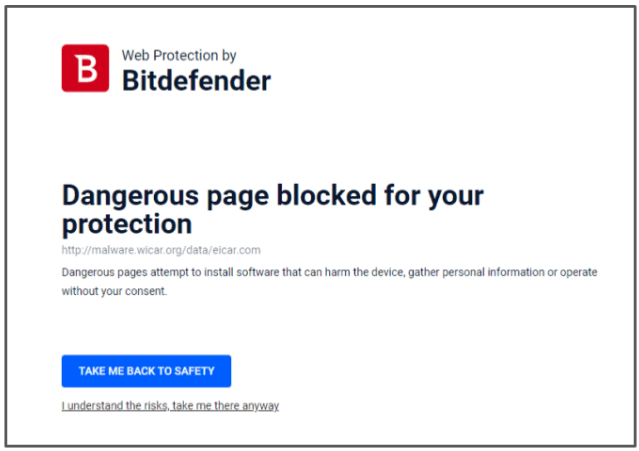
Figura 3: Notificação do antivirus Bitdefender ao bloquear uma ULR fraudulenta.
No campo do malware, o principal objetivo dos criminosos é a execução de ficheiros maliciosos nos computadores das vítimas de forma a exfiltrarem os seus segredos, como palavras-passe de acesso a sistemas legítimos, cookies web, documentos sensíveis, e por vezes manter um agente malicioso instalado nos computadores para um acesso a posteriori.
Uma extensa panóplia de malwares como o popular QakBot, também conhecido como qbot, e o Trojan Javali – proveniente da América Latina – são duas das ameaças mais preocupantes devido à sua sofisticação e complexidade na sua deteção precoce por parte de agentes de segurança.
A utilização de novas metodologias e técnicas representa um desafio constante para os agentes de monitorização. Em detalhe, o trojan de acesso remoto (RAT) QakBot tira partido da utilização de XLM 4.0 macros disponível no kit da ferramenta Office da Microsoft e que representa uma clara dor de cabeça para os provedores de antivírus devido à complexidade da sua deteção. Por outro lado, o trojan Javali abusa de binários legítimos de ferramentas bastante populares, como o Avira antivírus, para injetar na memória dos computadores código malicioso personificando o processo legítimo – um comportamento de difícil deteção uma vez que o antivírus olha para o código malicioso como uma carga útil que é executada através de um processo oficial e popular (whitelisted).
Por essas razões, é mandatória a instalação de um antivírus no seu computador de forma a combater este tipo de ameaças com a melhores e mais sofisticadas técnicas de deteção de ameaças.
Este tipo de soluções endpoint permitem obter uma proteção completa, incluindo:
-
- Monitorização em tempo real contra ameaças digitais
- Proteção contra ransomware
- Proteção webshield (URLs)
- Otimização do sistema
- Utilização de uma rede privada virtual (VPN)
- Realizar a gestão de palavras-passe (password manager)
- Controlo parental de acesso a websites específicos
- Proteção de webcam e microfone, entre outros.
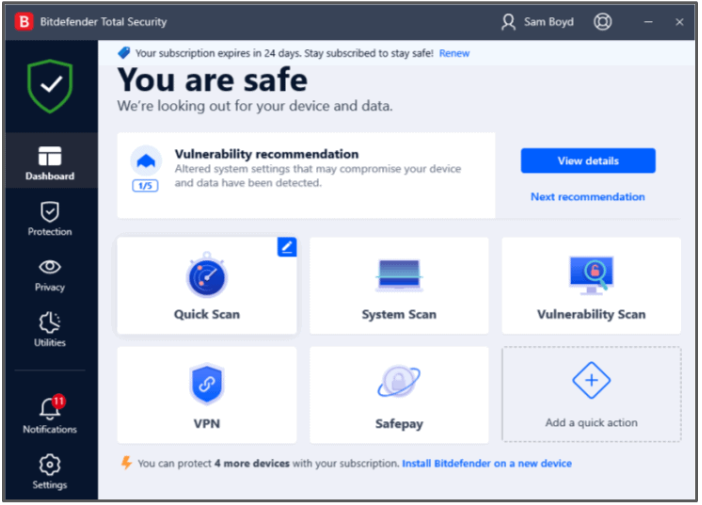
Figura 4: Exemplo do Dashboard de configuração do antivírus Bitdefender.
Os antivírus são uma ferramenta de excelência no combate ao cibercrime e a sua capacidade de proteção em tempo real verifica ativamente todos os ficheiros disponíveis no computador e também anexos de e-mail no momento em que estes são acedidos. Algumas funcionalidades deste tipo de softwares inclui a deteção de:
-
- aplicações potencialmente indesejadas: software que se esconde dentro de outras aplicações (geralmente freeware incluído).
- partilha de rede: problemas em redes remotas no seu dispositivo.
- setores de inicialização: problemas que podem alterar a sequência de inicialização.
- validação de ficheiros novos e modificados: procurar por ameaças que se podem esconder em ficheiros novos e alterados.
- keyloggers: malware que captura tudo aquilo que é introduzido através do teclado.
Sempre que um website é acedido, a proteção anti-phishing compara o website com uma base de dados regularmente atualizada com milhões de websites perigosos. Caso exista uma correspondência, o acesso é bloqueado por padrão.
Dessa forma, a proteção do seu computador é assegurada por padrão, impedindo que as ameaças que circulam diariamente na Internet arruinem o seu negócio e que os seus segredos caiam definitivamente nos tentáculos dos criminosos.
Estes produtos são um elemento chave no bloqueio e deteção de ameaças digitais e este é o momento certo para tornar este assunto sério, pois a sua informação é hoje considerada como o novo petróleo desta transformação digital.

Pedro Tavares is a professional in the field of information security working as an Ethical Hacker/Pentester, Malware Researcher and also a Security Evangelist. He is also a founding member at CSIRT.UBI and Editor-in-Chief of the security computer blog seguranca-informatica.pt.
In recent years he has invested in the field of information security, exploring and analyzing a wide range of topics, such as pentesting (Kali Linux), malware, exploitation, hacking, IoT and security in Active Directory networks. He is also Freelance Writer (Infosec. Resources Institute and Cyber Defense Magazine) and developer of the 0xSI_f33d – a feed that compiles phishing and malware campaigns targeting Portuguese citizens.
Read more here.