FastBooking, uma empresa de software de reserva de hoteis sofreu uma violação de dados

Uma violação de segurança sofrida pelo fornecedor de software de reserva de hotéis FastBooking está a afetar centenas de hotéis em todo o mundo.

Tópicos atuais sobre segurança da informação. A segurança informática é da responsabilidade de todos.
Uma violação de segurança sofrida pelo fornecedor de software de reserva de hotéis FastBooking está a afetar centenas de hotéis em todo o mundo.

Na semana passada, foi publicada uma vulnerabilidade ainda não corrigida no núcleo do WordPress, e que explorada pode permitir que um utilizador com poucos privilégios aceda ao website inteiro e execute código arbitrário no servidor.

A versão 61 do Firefox promete validar se a conta dos utilizadores foi hackeada através da ferramenta Monitor Tool.

Vários websites usam o componente Jolokia como servidor web Java. Este componente é mal configurado pelos administradores de sistemas, incluindo organizações financeiras, e agora vêm os seus websites expostos a ataques informáticos.
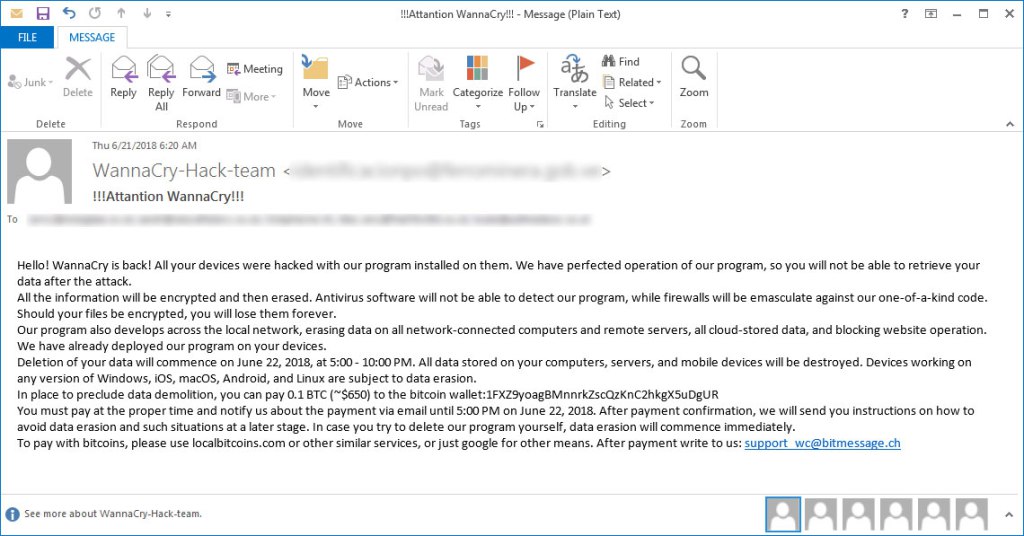
WannaSpam – Muitos utilizadores receberam uma mensagem que afirma que seu PC foi infectado pelo WannaCry Ransomware. Os criminosos pedem às vítimas que paguem um resgate, mas é apenas uma farsa.

Chronicle lança o VirusTotal Monitor para reduzir falsos positivos A empresa de segurança Chronicle, anunciou o lançamento de um novo serviço VirusTotal que promete reduzir…

A empresa de segurança Chronicle, anunciou o lançamento de um novo serviço VirusTotal que promete reduzir os falsos positivos.

O popular serviço de tracking de voos Flightradar24 sofreu uma violação de dados. A descoberta afetou um dos seus servidores.

A Symantec identificou um novo grupo APT chamado Thrip que atacou operadores de satélites, empresas de telecomunicações e empresas de defesa nos EUA e no sudeste da Ásia.

O documento Internet-Draft da Internet, se aprovado, elimina formalmente as versões 1.0 (TLS 1.0) [RFC2246] e 1.1 (TLS 1.1) [RFC4346] do Transport Layer Security.

GnuPG 2.2.8 addresses the CVE-2018-12020 vulnerability, entitled SigSpoof. It is affecting GnuPG, Enigmail, GPGTools, and python-gnupg.

Um investigador de segurança da Vertek Corporation informou a Bleeping Computer que mais de 43 milhões de endereços de e-mail vazaram do servidor de comando e controle de uma botnet de spam.

Mais um dia, mais uma nova violação. Desta fez foi a Dixons Carphone que divulgou uma violação de segurança que envolveu 5,9 milhões de cartões de pagamento e 1,2 milhões de registos de dados pessoais.

A Microsoft lançou atualizações do Patch Tuesday para junho de 2018, que abrangem um total de 50 vulnerabilidades, 11 das quais são falhas críticas de execução remota de código (RCE).

Um grupo cibercriminoso conseguiu roubar um total de 38.642 de Ethers, avaliado em mais de US $ 20.500.000, de clientes que expuseram a interface não segura na porta 8545.
Cisco corrige uma vulnerabilidade crítica no Prime Provisioning A Cisco corrigiu várias falhas no produto Prime Collaboration Provisioning, que permite aos clientes efetuar toda a…