
Está em curso em Portugal um campanha maliciosa em nome do Novo Banco com o objetivo de recolher numa primeira fase via landing-page o código de acesso e PIN das vítimas. Num segundo estágio é distribuído automaticamente um trojan Android que permite obter total controlo sobre os dispositivos infetados.
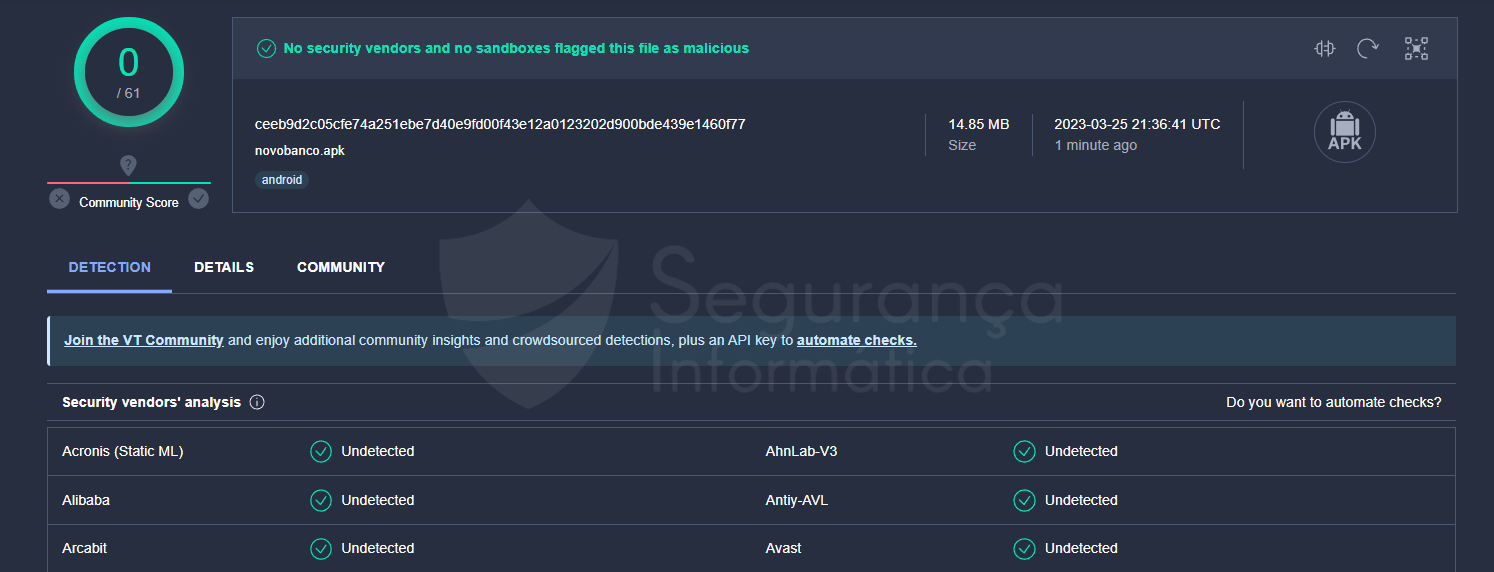
Em suma, esse trojan não é detetado como malicioso em ferramentas online de deteção de ameças como o VirusTotal, e possui habilidades para criar uma ligação remota entre o grupo criminoso e o dispositivo da vítima, descarregar e carregar documentos, roubar informação de autenticação, acesso SMSs, wallets, e execução remota de operações (entre outras carateristicas).
Gatilho inicial …
Após a distribuição massiva da URL da landing-page, a vítima é direcionada para uma página de phishing onde os detalhes “Número de Adesão” e “PIN” são solicitados.

Para que a landing-page mantenha os dados introduzidos pela vítima nos dois ecrãs apresentados acima, os valores são mantidos em caixas de texto “hidden“, e posteriormente salvaguardados em ficheiros de texto no prório servidor via método POST do PHP. Embora o detalhe onde os detalhes são guardados não é vísivil no código abaixo, poderemos comprovar adiante, uma vez que durante a análise foi utilizada uma vulnerabilidade no phishkit para descarregar ficheiros do servidor malicioso (Local File Inclusion).

Mais abaixo no código fonte da landing-page, é possível entender que é utilizado código fonte JavaScript que via Ajax submete os detalhes: ad, numero e pin para o ficheiro: logar.php. É através desse ficheiro que os detalhes da vítima são guardados em ficheiros de texto no servidor.

O processo onde os dados são guardados no servidor é uma operação transparente para a vítima. Após clicar no botão “Continuar” é direcionada a seguinte página onde automaticamente é descarregado um APK Android para o seu dispositivo.
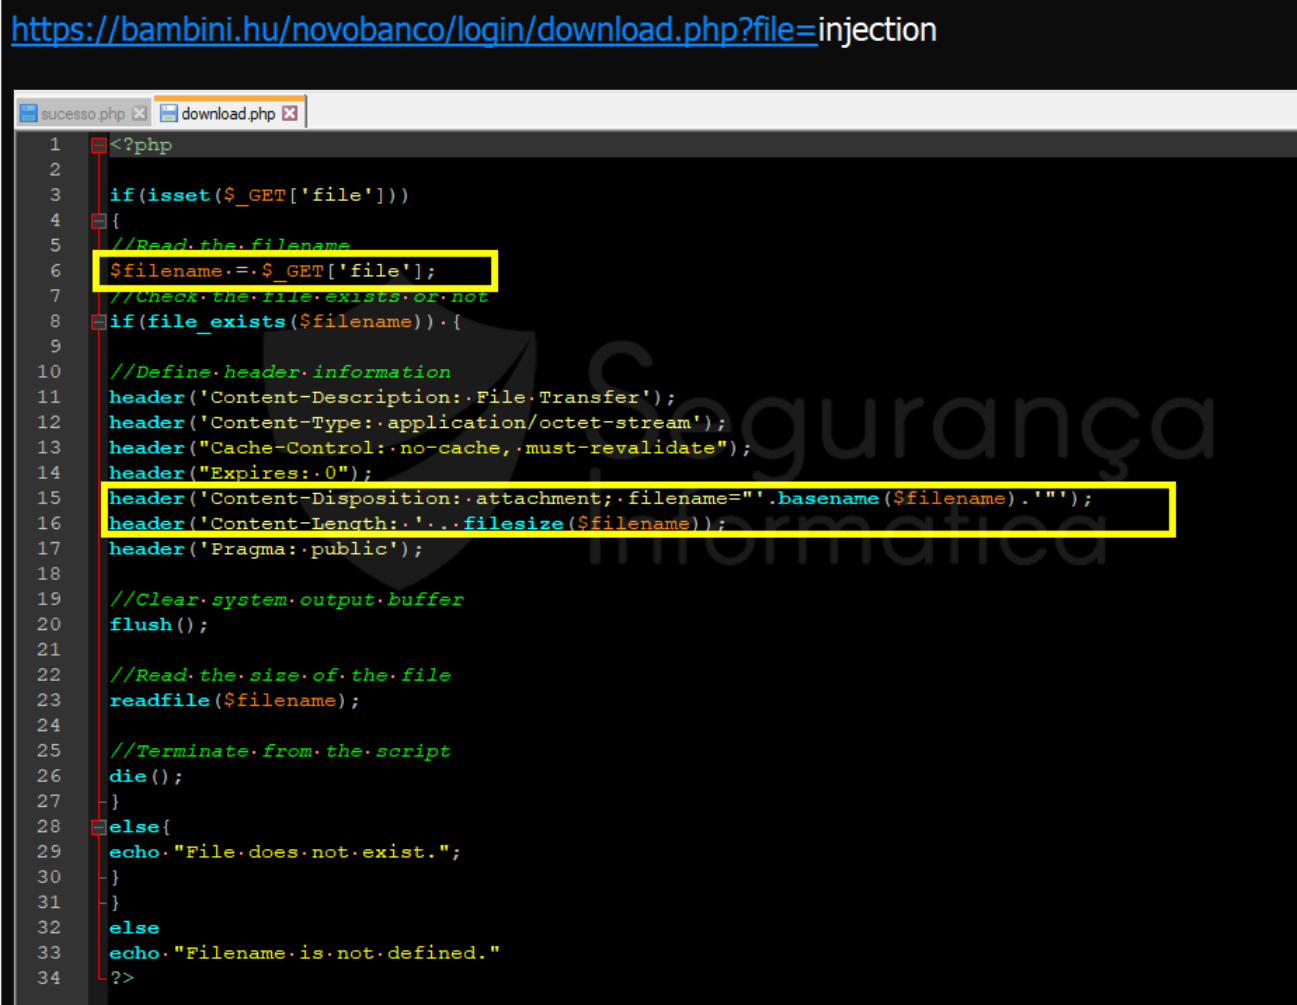
Como pode ser observado, a página responsável pelo download do ficheiro APK possui uma vulnerabilidade de LFI (Local File Inclusion) – e permite por isso, descarregar ficheiros arbitrários do servidor remoto, inclusive os ficheiros da landing-page, e do próprio sistema operativo.

Através desta fragilidade foi possível obter o código fonte das difentes páginas das campanhas e também confirmar a vulnerabilidade descrita anteriormente e também visivel na próxima imagem.

A URL referente à submissão do trojan APK para o VirusTotal é a seguinte:
Como pode ser observado no plot seguinte, o código está essencialmente ofuscado, o que pode dificultar a sua análise em parte.

As permissões solicitadas pelo APK para realizar todas as suas operações de RAT são as seguintes:
'android.permission.ACCESS_NETWORK_STATE
$android.permission.ACCESS_WIFI_STATE
(android.permission.AUTHENTICATE_ACCOUNTS
#android.permission.BIND_JOB_SERVICE
android.permission.CAMERA
.android.permission.CHANGE_WIFI_MULTICAST_STATE
android.permission.GET_ACCOUNTS
#android.permission.INSTALL_PACKAGES
android.permission.INTERNET
"android.permission.MANAGE_ACCOUNTS
(android.permission.READ_EXTERNAL_STORAGE
%android.permission.READ_SYNC_SETTINGS
"android.permission.READ_SYNC_STATS
)android.permission.RECEIVE_BOOT_COMPLETED
"android.permission.USE_CREDENTIALS
android.permission.WAKE_LOCK
)android.permission.WRITE_EXTERNAL_STORAGE
&android.permission.WRITE_SYNC_SETTINGS
#android.support.FILE_PROVIDER_PATHS
Este trojan combina uma série de projetos e códigos largamente usados em trojans desta categoria. Um dos projetos que permite o download massivo de ficheiros é: https://github.com/lingochamp/FileDownloader.

Aos utilizadores sugere-se uma vez mais, alguma sensibilidade e análise quando confrontados com situações desta natureza. Quanto às organizações alvo neste tipo de investidas, sugere-se também algum controlo no tipo de acessos às contas dos utilizadores, nomeadamente através:
- Controlo de acesso por endereço de IP; temos observado que alguns grupos criminosos realizam os acessos através de endereços de IP geo-localizados no Brasil, e em alguns casos, sem VPN e através dos endereços de IP residenciais de forma a evitar firewalls.
- criação de honey-accounts, de forma a que os criminosos pensem estar a realizar a operação maliciosa numa conta legítima. Ao mesmo tempo este tipo de abordagem permite capturar indicadores do grupo malicioso, incluindo a sua geolocalização, tipo de dispositivo de acesso etc.
Todos os endereços foram adicionados ao 0xSI_f33d para que as organizações possam proceder ao bloqueio dos endereços de IP/domínios de forma eficaz.
Em caso de suspeita de campanhas de phishing ou malware partilhe a situação com as autoridades ou através do formulário disponível aqui, ou submeta a URL maliciosa/suspeita para o 0xSI_f33d.
Indicadores de Compromisso (IOCs)
https://bambini.hu/novobanco/login/
novobanco.apk: ceeb9d2c05cfe74a251ebe7d40e9fd00f43e12a0123202d900bde439e1460f77

Pedro Tavares is a professional in the field of information security working as an Ethical Hacker/Pentester, Malware Researcher and also a Security Evangelist. He is also a founding member at CSIRT.UBI and Editor-in-Chief of the security computer blog seguranca-informatica.pt.
In recent years he has invested in the field of information security, exploring and analyzing a wide range of topics, such as pentesting (Kali Linux), malware, exploitation, hacking, IoT and security in Active Directory networks. He is also Freelance Writer (Infosec. Resources Institute and Cyber Defense Magazine) and developer of the 0xSI_f33d – a feed that compiles phishing and malware campaigns targeting Portuguese citizens.
Read more here.