
Está em curso em Portugal desde o dia 1 de Abril de 2023 uma nova campanha de phishing bancário personificando a aplicação Moey! e que segundo uma análise à campanha, parece estar a ser orquestrada desde Marrocos.
A mensagem chega à caixa de email das vítimas oriundo de um domínio aleatório comprometido pelos criminosos através de email spoofing.
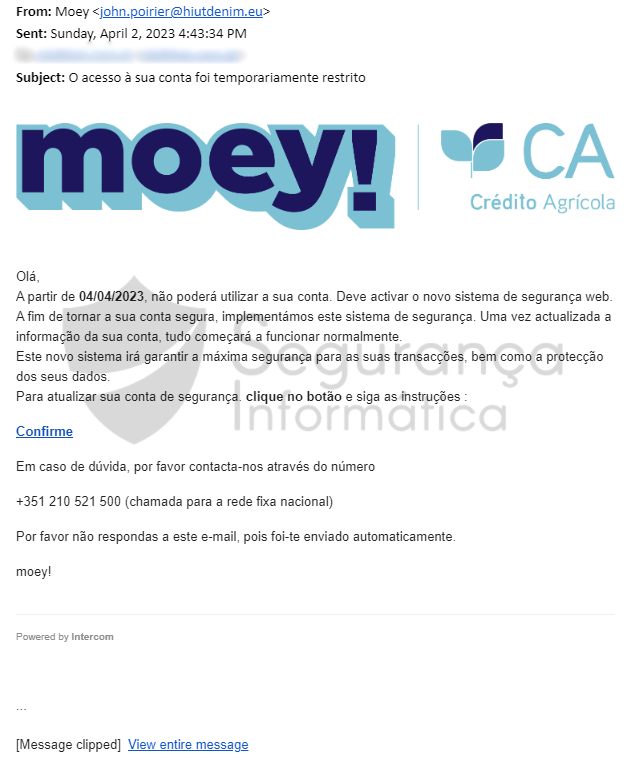 |
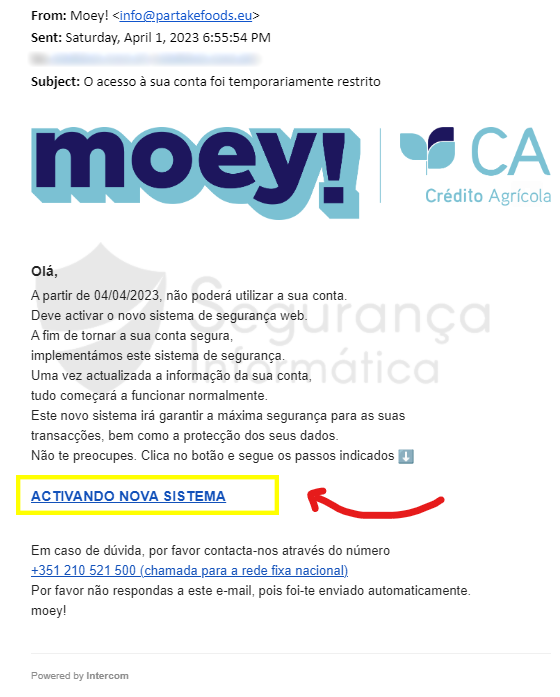 |
Como pode ser observado, o template de phishing contém erros fruto de uma tradução através de ferramentas para essa finalidade. O mais evidente destaca-se: “ACTIVANDO NOVA SISTEMA”; quando deveria ser: “NOVO“.
A URL codificada no corpo do email direciona a vítima para um domínio aparentemente fidedigno. Do ponto de vista técnico, ao analisar o domínio de salto no VirusTotal ele não é marcado como malicioso, no entanto, o servidor que o hospeda tem sido amplamente utilizado no contexto do cibercrime como comprovado de seguida.
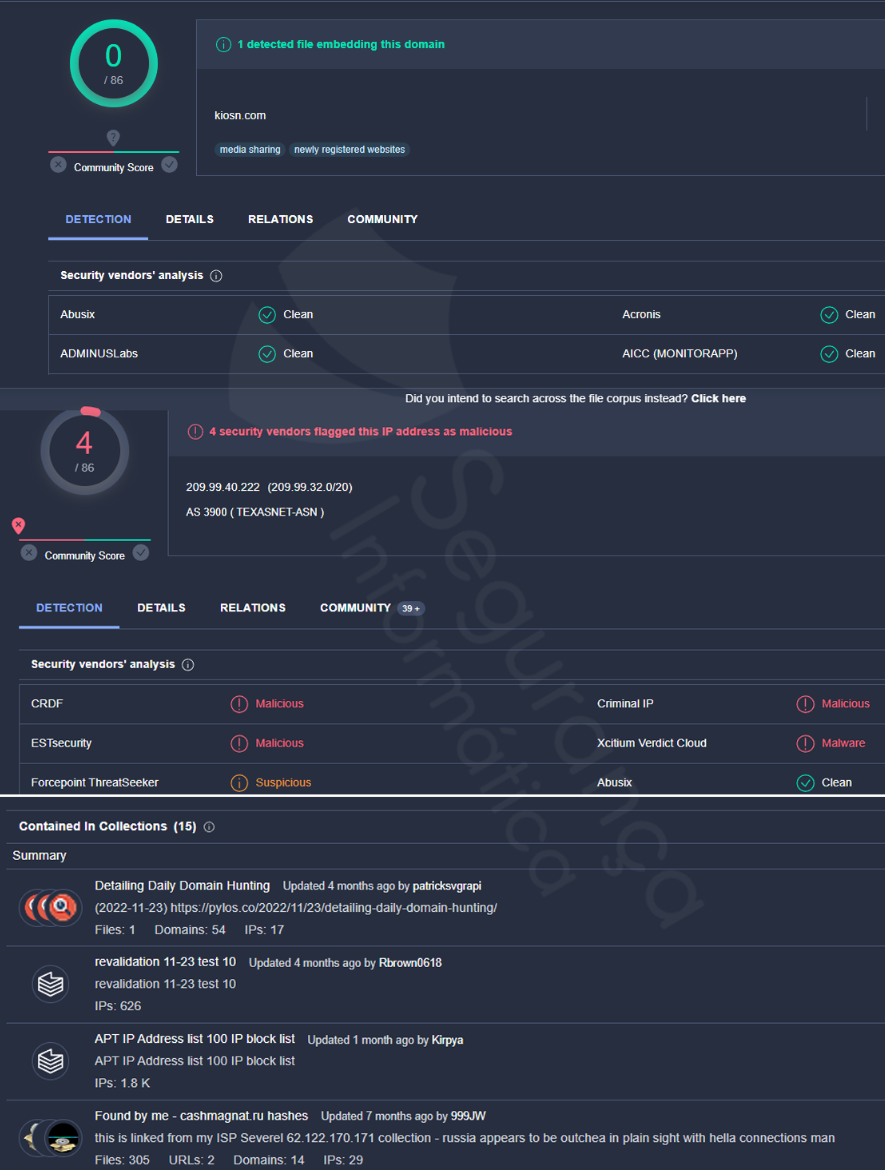
G33k Tip: O servidor de salto, como o próprio nome refere, realiza algumas verificações iniciais, incluindo se o endereço de IP de origem está em blacklist (VPN). Quando isso acontece é exibida uma mensagem de HTTP ERROR 500 que para os mais “simpáticos na análise”, é uma armadilha.
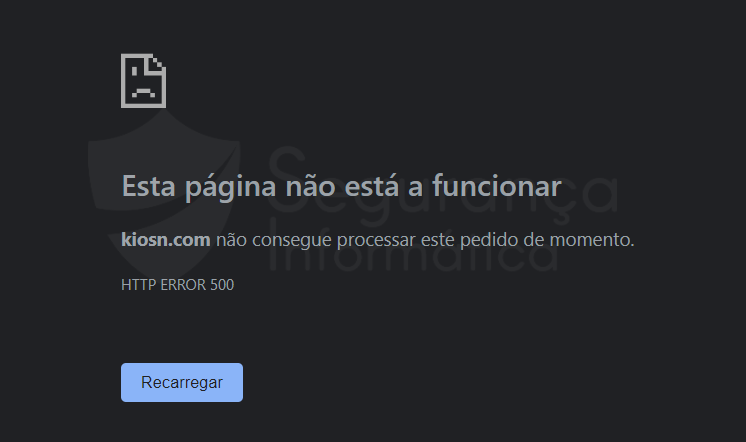
Ultrapassando todas as validações a vítima é direcionada para o phishkit.
https://afjindia.]com/moey/VR/
Moey! Phishkit: Here we go
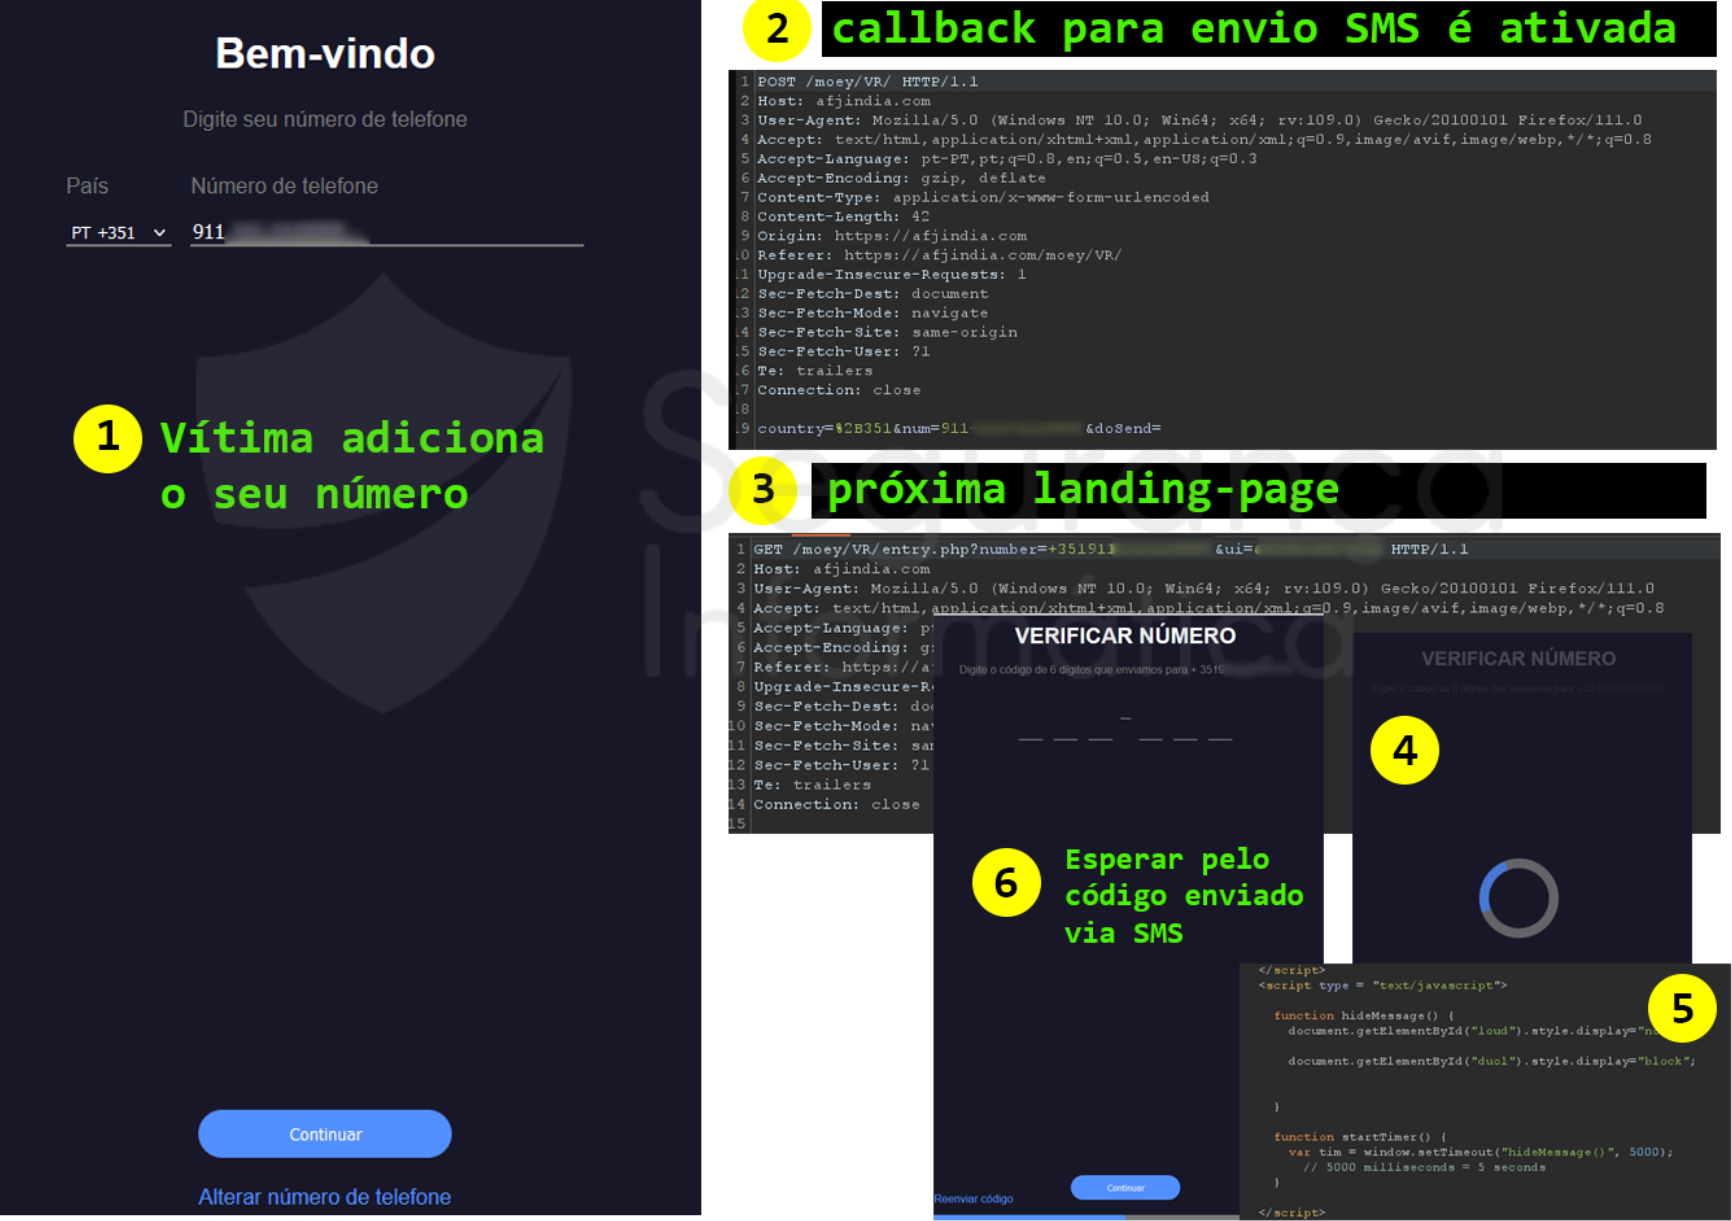
O phishkit está alojado num servidor comprometido, e os criminosos solicitam inicialmente o número de telefone para recolher o código de acesso para posterior acesso à aplicação em nome da vítima.
Após receber o número de telefone, uma callback em background é ativada e é enviada através de um provider SMS na Internet uma SMS para o dispositivo.
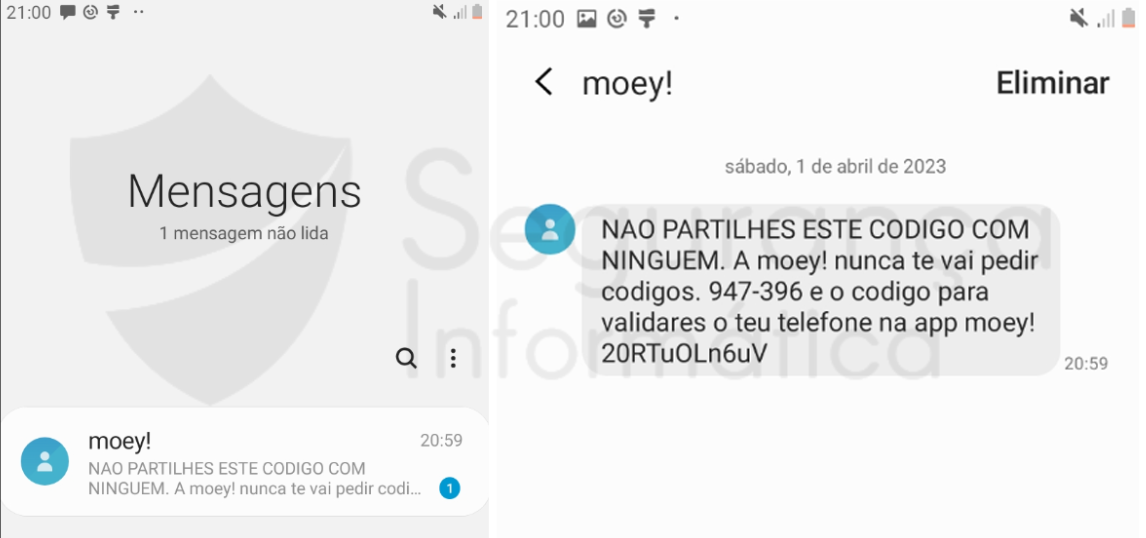
A SMS chegou! E como diz no seu corpo, este tipo de mensagens não deverá ser partilhada com ninguém, muito menos com os autores deste tipo de campanhas.
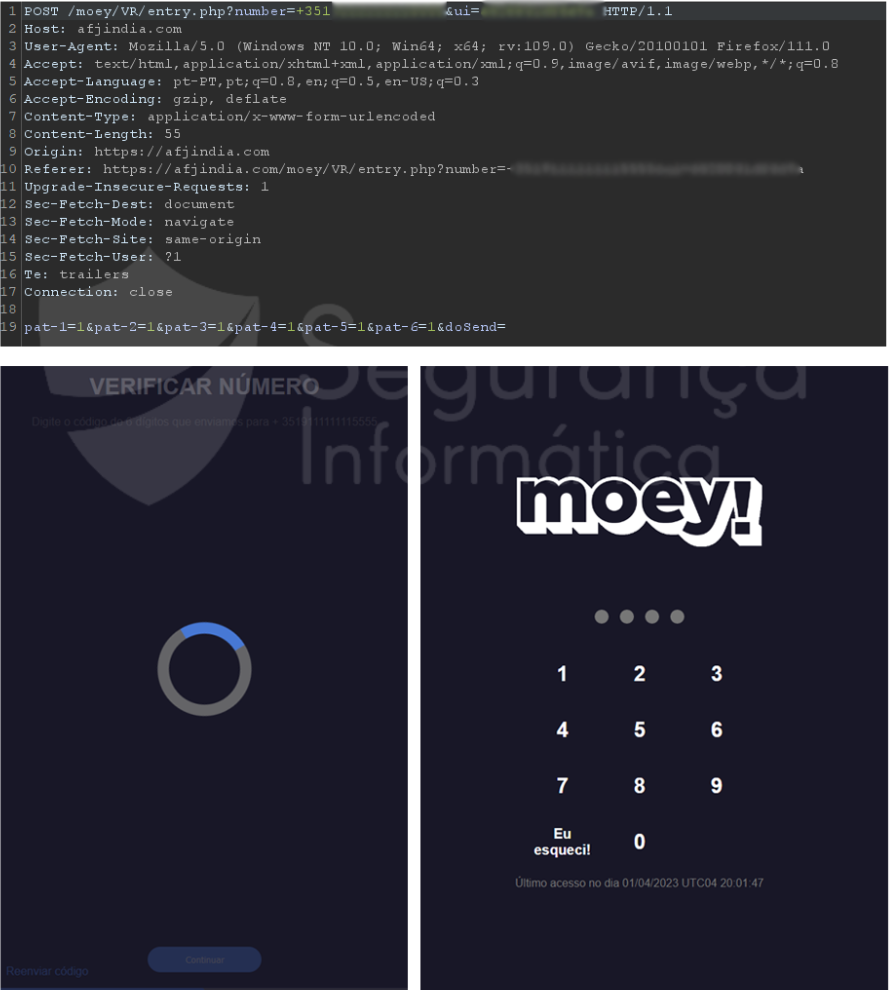
Quando o código é introduzido na página, a vítima é direcionada para a página de autenticação, onde é então solicitado o código PIN.
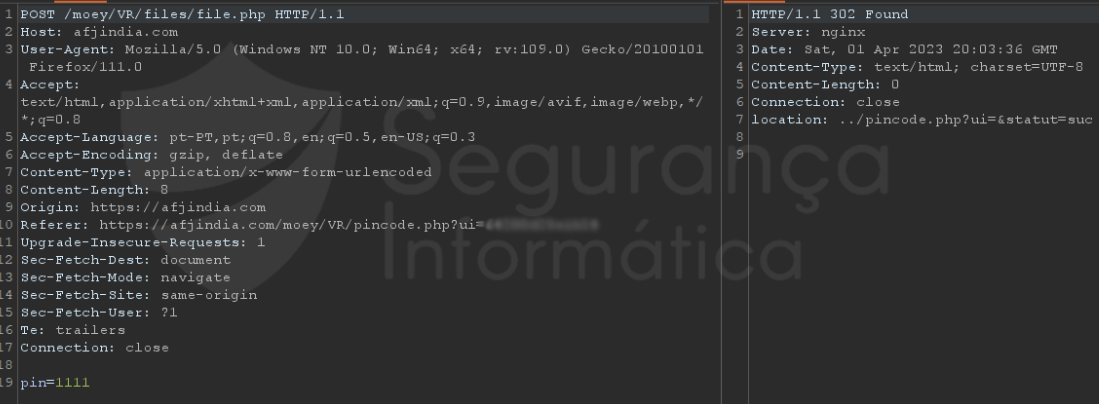
Como observado abaixo, o código PIN é finalmente enviado para os criminosos através do ficheiro file.php no parametro: pin.
GOTCHA!
Tirando partido de algumas fragilidades de implementação deste tipo de esquemas maliciosos, foi possível executar código na máquina remota controlada pelos cibercriminosos e entender que servidor de comando e controlo é uma máquina Windows [header: “cec-ch-ua-platform” e sec-ch-ua-mobile: 0? (desktop)].
Foi também possível geo-localizar o servidor e a linguagem do navegador de Internet – Google Chrome: fr-fr.
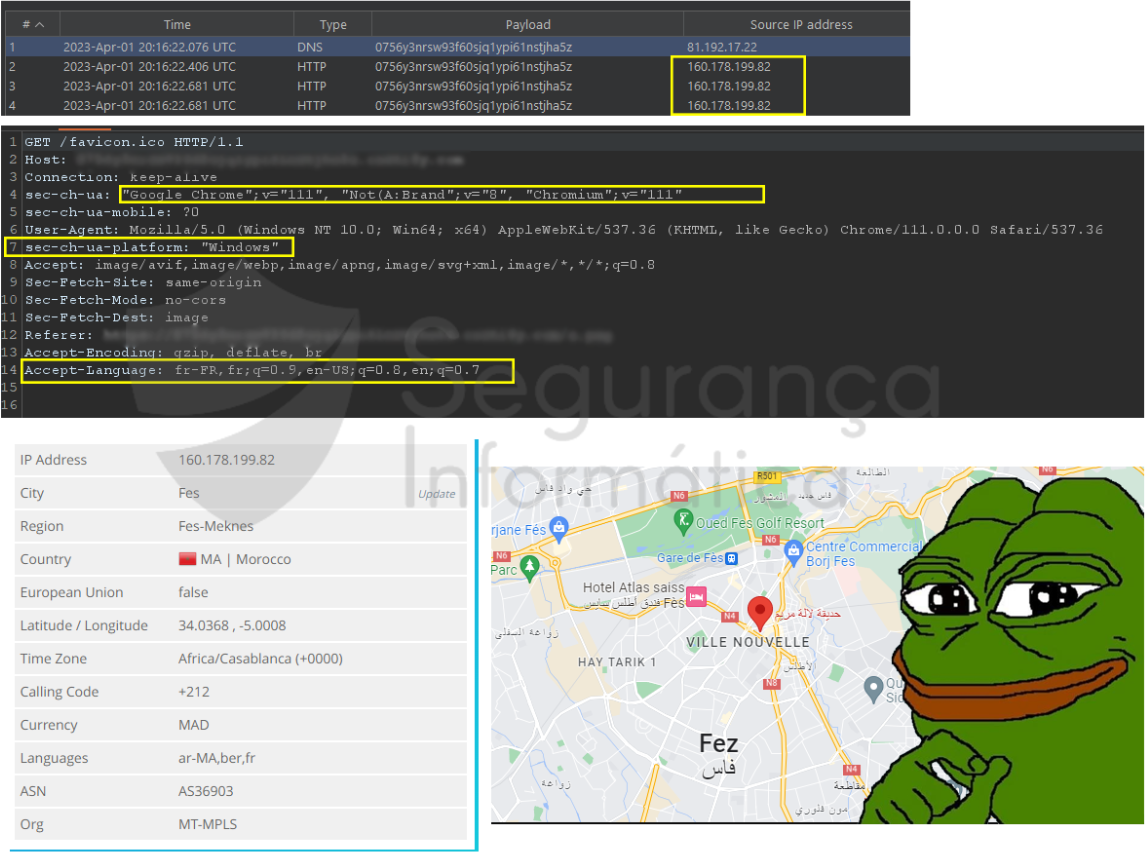
Aos utilizadores sugere-se uma vez mais, alguma sensibilidade e análise quando confrontados com situações desta natureza. Quanto às organizações alvo neste tipo de investidas, sugere-se também algum controlo no tipo de acessos às contas dos utilizadores, nomeadamente através:
-
- Controlo de acesso por endereço de IP; temos observado que alguns grupos criminosos realizam os acessos através de endereços de IP geo-localizados no Brasil, e em alguns casos, sem VPN e através dos endereços de IP residenciais de forma a evitar firewalls.
- criação de honey-accounts, de forma a que os criminosos pensem estar a realizar a operação maliciosa numa conta legítima. Ao mesmo tempo este tipo de abordagem permite capturar indicadores do grupo malicioso, incluindo a sua geolocalização, tipo de dispositivo de acesso etc.
Todos os endereços foram adicionados ao 0xSI_f33d para que as organizações possam proceder ao bloqueio dos endereços de IP/domínios de forma eficaz.
Em caso de suspeita de campanhas de phishing ou malware partilhe a situação com as autoridades ou através do formulário disponível aqui, ou submeta a URL maliciosa/suspeita para o 0xSI_f33d.
Indicadores de Compromisso (IOCs)
URL salto:
https://kiosn.com/uidi8299/
https://lokiyxs.com/said/
phishkit: https://afjindia.com/moey/VR/
C2 server: 160.178.199.82

Pedro Tavares is a professional in the field of information security working as an Ethical Hacker/Pentester, Malware Researcher and also a Security Evangelist. He is also a founding member at CSIRT.UBI and Editor-in-Chief of the security computer blog seguranca-informatica.pt.
In recent years he has invested in the field of information security, exploring and analyzing a wide range of topics, such as pentesting (Kali Linux), malware, exploitation, hacking, IoT and security in Active Directory networks. He is also Freelance Writer (Infosec. Resources Institute and Cyber Defense Magazine) and developer of the 0xSI_f33d – a feed that compiles phishing and malware campaigns targeting Portuguese citizens.
Read more here.